
Польща запобігла російській диверсії з масовими жертвами, у якій хотіли звинуватити Україну
Польські спецслужби та військові запобігли російській диверсії поблизу кордону з Калінінградською областю, яка мала призвести до масових жертв і в якій Москва планувала звинуватити Україну.
Про це повідомляє польське видання Rzесzроsроlіtа із посиланням на високопоставлені джерела в силових структурах.
Російські спецслужби готували напад на території Польщі наприкінці жовтня — на початку листопада. Вони також розглядали можливість інсценування нападу на один з об’єктів на території Росії.
«Ми мали інформацію про конкретні об’єкти, де мав відбутися напад. Росіяни розраховували на велику кількість жертв», — розповів один зі співрозмовників видання.
Відповідальність за диверсію росіяни планували покласти на Україну, щоб домогтися припинення військової допомоги з боку Варшави.
Східний кордон Польщі. Джерело: Аdаm Zіеmіеnоwісz/РАР
Попередження про підготовку диверсії надійшло від іноземних спецслужб. Польська розвідка також зафіксувала появу поблизу кордону російських офіцерів, які координують диверсійні операції.
Аналогічні попередження отримали спецслужби Литви, Латвії та Естонії.
У відповідь наприкінці жовтня Польща направила до прикордонних районів додаткові підрозділи поліції та співробітників Агентства внутрішньої безпеки (АВW), а також посилила Прикордонну службу.
У Вармінсько-Мазурському воєводстві розгорнули бойові групи підрозділів спеціального призначення GRОМ, NІL та АGАТ. Перед цим у регіоні провели навчання Сил територіальної оборони.
Співробітники Агентства внутрішньої безпеки Польщі (АВW) затримують підозрюваного у шпигунстві на користь Росії. 3 листопада 2026 року. Кадр із відео АВW.
Міністр-координатор польських спецслужб Томаш Семоняк прокоментував інформацію про підготовку росіянами теракту на об’єкті, де могла перебувати велика кількість людей.
«Навіть якщо ми маємо таку інформацію, то не ділимося нею», — зазначив міністр.
Ще в середині жовтня Служба зовнішньої розвідки України попереджала про можливу російську провокацію на східному фланзі НАТО. Її метою могло бути підривання довіри до здатності Альянсу забезпечити колективну оборону своїх членів.
Про це повідомляє польське видання Rzесzроsроlіtа із посиланням на високопоставлені джерела в силових структурах.
Російські спецслужби готували напад на території Польщі наприкінці жовтня — на початку листопада. Вони також розглядали можливість інсценування нападу на один з об’єктів на території Росії.
«Ми мали інформацію про конкретні об’єкти, де мав відбутися напад. Росіяни розраховували на велику кількість жертв», — розповів один зі співрозмовників видання.
Відповідальність за диверсію росіяни планували покласти на Україну, щоб домогтися припинення військової допомоги з боку Варшави.
Східний кордон Польщі. Джерело: Аdаm Zіеmіеnоwісz/РАР
Попередження про підготовку диверсії надійшло від іноземних спецслужб. Польська розвідка також зафіксувала появу поблизу кордону російських офіцерів, які координують диверсійні операції.
Аналогічні попередження отримали спецслужби Литви, Латвії та Естонії.
У відповідь наприкінці жовтня Польща направила до прикордонних районів додаткові підрозділи поліції та співробітників Агентства внутрішньої безпеки (АВW), а також посилила Прикордонну службу.
У Вармінсько-Мазурському воєводстві розгорнули бойові групи підрозділів спеціального призначення GRОМ, NІL та АGАТ. Перед цим у регіоні провели навчання Сил територіальної оборони.
Співробітники Агентства внутрішньої безпеки Польщі (АВW) затримують підозрюваного у шпигунстві на користь Росії. 3 листопада 2026 року. Кадр із відео АВW.
Міністр-координатор польських спецслужб Томаш Семоняк прокоментував інформацію про підготовку росіянами теракту на об’єкті, де могла перебувати велика кількість людей.
«Навіть якщо ми маємо таку інформацію, то не ділимося нею», — зазначив міністр.
Ще в середині жовтня Служба зовнішньої розвідки України попереджала про можливу російську провокацію на східному фланзі НАТО. Її метою могло бути підривання довіри до здатності Альянсу забезпечити колективну оборону своїх членів.
Розвідка Норвегії попередила про ризик російських диверсій наступного року
Норвезька служба поліційної безпеки (РSТ) попередила про загрозу диверсій з боку російських спецслужб проти інфраструктури країни у 2027 році.
Про це йдеться в оцінці загроз РSТ, оприлюдненій 12 листопада.
«Ми маємо вагомі підстави очікувати, що російська розвідка здійснюватиме диверсії в Норвегії протягом наступного року», — заявила керівниця відділу протидії державним загрозам РSТ Інгер Гаугланд.
Найімовірнішими цілями спецслужба називає оборонні підприємства, їхніх підрядників і компанії, які забезпечують військову логістику.
Під загрозою також перебувають об’єкти критичної інфраструктури, зокрема енергетичні підприємства.
Процес виробництва судових двигунів у Норвегії на заводі Веrgеn Еngіnеs Фото: Тоr Нøvіk
Норвезька спецслужба поки не виявила спроб диверсій безпосередньо проти об’єктів країни. Водночас пов’язані з російською розвідкою особи вже проводили розвідку потенційних цілей.
Раніше «Мілітарний» повідомляв, що Велика Британія, Норвегія та США зірвали таємні російські навчання поблизу Шпіцбергена. Навесні 2026 року російські підводні човни та глибоководні апарати відпрацьовували технологію виведення з ладу підводних кабелів.
Про це йдеться в оцінці загроз РSТ, оприлюдненій 12 листопада.
«Ми маємо вагомі підстави очікувати, що російська розвідка здійснюватиме диверсії в Норвегії протягом наступного року», — заявила керівниця відділу протидії державним загрозам РSТ Інгер Гаугланд.
Найімовірнішими цілями спецслужба називає оборонні підприємства, їхніх підрядників і компанії, які забезпечують військову логістику.
Під загрозою також перебувають об’єкти критичної інфраструктури, зокрема енергетичні підприємства.
Процес виробництва судових двигунів у Норвегії на заводі Веrgеn Еngіnеs Фото: Тоr Нøvіk
Норвезька спецслужба поки не виявила спроб диверсій безпосередньо проти об’єктів країни. Водночас пов’язані з російською розвідкою особи вже проводили розвідку потенційних цілей.
Раніше «Мілітарний» повідомляв, що Велика Британія, Норвегія та США зірвали таємні російські навчання поблизу Шпіцбергена. Навесні 2026 року російські підводні човни та глибоководні апарати відпрацьовували технологію виведення з ладу підводних кабелів.
Румунська розвідка викрила диверсійну мережу, яку координували з Росії
Румунська розвідувальна служба SRІ викрила диверсійну мережу на території країни, яку координували з Росії.
Про це повідомляє пресслужба відомства.
За даними розвідки, мережа причетна до пожежі на промисловому майданчику в місті Брашов.
Пожежа спалахнула 14 вересня 2026 року неподалік від підприємства САRFІL SА — дочірньої структури державної оборонної компанії RОМАRМ. Вогонь пошкодив приміщення кількох підприємств.
За даними румунських правоохоронців, у справі фігурують троє іноземців — двоє громадян Білорусі та громадянин України, які проживали в країнах Європейського Союзу.
Ілюстративне фото оперативника румунської SRІ. Джерело: Gеtty Іmаgеs
Слідство вважає їх учасниками диверсійної мережі, координатори якої працювали з Росії.
За інформацією видання Rоmаnіа Асtuаlіtățі, двох білорусів затримали в Німеччині, коли вони, за версією слідства, готували нові диверсії. На третього фігуранта, громадянина України, видано ордер на арешт. Відомо, що він перебуває у Польщі.
Суд у Бухаресті видав європейські ордери на арешт фігурантів, а румунські прокурори домагаються їхнього повернення до країни для подальшого розслідування.
За даними SRІ, діяльність мережі не обмежувалася територією Румунії.
Стійка дронів компанії Саrfіl для скидання боєприпасів на основі мінометних мін. Кадр з відео Dаn Vіtеlаr
Координатори з Росії визначили для неї низку цілей у регіоні, зокрема державні та приватні підприємства з виробництва озброєння й інші об’єкти військового та промислового значення.
Румунська розвідка також повідомила про інші спроби диверсій у країні, спрямовані проти міжнародних військових об’єктів та об’єктів, які використовують для підготовки українських військових.
Раніше «Мілітарний» повідомляв, що турецьке організоване злочинне угруповання «Далтони» могло стояти за підпалом станції супутникового зв’язку Stаrlіnk у Польщі за завданням російських спецслужб.
Про це повідомляє пресслужба відомства.
За даними розвідки, мережа причетна до пожежі на промисловому майданчику в місті Брашов.
Пожежа спалахнула 14 вересня 2026 року неподалік від підприємства САRFІL SА — дочірньої структури державної оборонної компанії RОМАRМ. Вогонь пошкодив приміщення кількох підприємств.
За даними румунських правоохоронців, у справі фігурують троє іноземців — двоє громадян Білорусі та громадянин України, які проживали в країнах Європейського Союзу.
Ілюстративне фото оперативника румунської SRІ. Джерело: Gеtty Іmаgеs
Слідство вважає їх учасниками диверсійної мережі, координатори якої працювали з Росії.
За інформацією видання Rоmаnіа Асtuаlіtățі, двох білорусів затримали в Німеччині, коли вони, за версією слідства, готували нові диверсії. На третього фігуранта, громадянина України, видано ордер на арешт. Відомо, що він перебуває у Польщі.
Суд у Бухаресті видав європейські ордери на арешт фігурантів, а румунські прокурори домагаються їхнього повернення до країни для подальшого розслідування.
За даними SRІ, діяльність мережі не обмежувалася територією Румунії.
Стійка дронів компанії Саrfіl для скидання боєприпасів на основі мінометних мін. Кадр з відео Dаn Vіtеlаr
Координатори з Росії визначили для неї низку цілей у регіоні, зокрема державні та приватні підприємства з виробництва озброєння й інші об’єкти військового та промислового значення.
Румунська розвідка також повідомила про інші спроби диверсій у країні, спрямовані проти міжнародних військових об’єктів та об’єктів, які використовують для підготовки українських військових.
Раніше «Мілітарний» повідомляв, що турецьке організоване злочинне угруповання «Далтони» могло стояти за підпалом станції супутникового зв’язку Stаrlіnk у Польщі за завданням російських спецслужб.
У Німеччині шукають таємні російські схрони зі зброєю — Bild
У Німеччині правоохоронці та спецслужби шукають сховки зі зброєю, яку могли підготувати російські агенти для диверсій на оборонних підприємствах.
Про це повідомляє німецьке видання ВІLD.
Німецькі спецслужби отримали інформацію від іноземної розвідки про можливе перевезення зброї із Сербії до Німеччини.
Її могли призначати для диверсії проти оборонного підприємства в Баварії, де розташовано багато оборонних підприємств, залучених до виробництва озброєння для України.
27 червня німецькі прикордонники зупинили вантажівку, яка в’їхала до країни з Австрії. У ній знайшли спеціально обладнані приховані відсіки, однак вони були порожні.
Німецькі поліцейські та співробітники силових структур. Фото: АР / Маіnz-Каstеl, Німеччина.
Тепер слідчі перевіряють, чи могла ця зброя потрапити до Німеччини раніше та бути захована в іншому місці.
Слідчі припускають, що зброю могли вивантажити раніше та заховати на території Німеччини. Тому правоохоронці намагаються знайти можливий сховок.
За інформацією ВІLD, слідство також перевіряє можливий зв’язок цієї справи з російськими спецслужбами. Німецькі органи безпеки поки не розкривають деталей розслідування.
Активізація російських спецслужб у Німеччині не нова та розвивається швидкими темпами. У країні фіксують як частіші випадки підпалу німецької військової техніки, як-от 26 вересня 2026 року, коли на території підприємства МАN поблизу Магдебурга згоріли 3 вантажівки Бундесверу, так і спроби підпалу оборонних компаній.
Пожежа вантажівок Бундесверу в Барлебені, Німеччина. 24 вересня 2026 року. Фото: Frеіwіllіgе Fеuеrwеhr Ваrlеbеn
У ніч на 3 вересня з автомобіля, що рухався, на будівельний майданчик поблизу штаб-квартир компаній кинули запалювальні пристрої.
Під час огляду місця події правоохоронці знайшли ще один запальний пристрій, який не спрацював. Його знешкодили.
Згодом правоохоронці затримали на автозаправній станції 2 громадян Болгарії — 28-річну жінку та 38-річного чоловіка. Вони могли входити до групи, пов’язаної з російською військовою розвідкою, яка діяла зі Словаччини.
Паралельно з цим МВС Німеччини має намір створити комплекс заходів для протидії російським диверсіям, зокрема кібератакам.
Вони мають забезпечити повний захист від безпілотників у повітряному просторі над критичною інфраструктурою, аеропортами, залізничними вокзалами та урядовим районом столиці. Окрім перехоплення, до їхніх завдань також входить знешкодження вибухових пристроїв.
Це відбулося після того, як у ніч на 5 серпня виявили дрон, оснащений вибухівкою, біля українського транспортного літака Ан-124 «Руслан». 1 вересня Німеччина офіційно звинуватила Росію.
Про це повідомляє німецьке видання ВІLD.
Німецькі спецслужби отримали інформацію від іноземної розвідки про можливе перевезення зброї із Сербії до Німеччини.
Її могли призначати для диверсії проти оборонного підприємства в Баварії, де розташовано багато оборонних підприємств, залучених до виробництва озброєння для України.
27 червня німецькі прикордонники зупинили вантажівку, яка в’їхала до країни з Австрії. У ній знайшли спеціально обладнані приховані відсіки, однак вони були порожні.
Німецькі поліцейські та співробітники силових структур. Фото: АР / Маіnz-Каstеl, Німеччина.
Тепер слідчі перевіряють, чи могла ця зброя потрапити до Німеччини раніше та бути захована в іншому місці.
Слідчі припускають, що зброю могли вивантажити раніше та заховати на території Німеччини. Тому правоохоронці намагаються знайти можливий сховок.
За інформацією ВІLD, слідство також перевіряє можливий зв’язок цієї справи з російськими спецслужбами. Німецькі органи безпеки поки не розкривають деталей розслідування.
Активізація російських спецслужб у Німеччині не нова та розвивається швидкими темпами. У країні фіксують як частіші випадки підпалу німецької військової техніки, як-от 26 вересня 2026 року, коли на території підприємства МАN поблизу Магдебурга згоріли 3 вантажівки Бундесверу, так і спроби підпалу оборонних компаній.
Пожежа вантажівок Бундесверу в Барлебені, Німеччина. 24 вересня 2026 року. Фото: Frеіwіllіgе Fеuеrwеhr Ваrlеbеn
У ніч на 3 вересня з автомобіля, що рухався, на будівельний майданчик поблизу штаб-квартир компаній кинули запалювальні пристрої.
Під час огляду місця події правоохоронці знайшли ще один запальний пристрій, який не спрацював. Його знешкодили.
Згодом правоохоронці затримали на автозаправній станції 2 громадян Болгарії — 28-річну жінку та 38-річного чоловіка. Вони могли входити до групи, пов’язаної з російською військовою розвідкою, яка діяла зі Словаччини.
Паралельно з цим МВС Німеччини має намір створити комплекс заходів для протидії російським диверсіям, зокрема кібератакам.
Вони мають забезпечити повний захист від безпілотників у повітряному просторі над критичною інфраструктурою, аеропортами, залізничними вокзалами та урядовим районом столиці. Окрім перехоплення, до їхніх завдань також входить знешкодження вибухових пристроїв.
Це відбулося після того, як у ніч на 5 серпня виявили дрон, оснащений вибухівкою, біля українського транспортного літака Ан-124 «Руслан». 1 вересня Німеччина офіційно звинуватила Росію.
Німеччина запобігла спробі диверсії ще на двох електричних підстанціях
У Німеччині виявили вибухові та запалювальні пристрої біля ще двох електричних підстанцій. Від початку вересня Німеччина вже зафіксувала диверсії або спроби диверсій на п’яти підстанціях.Про це повідомило німецьке видання ВІLD.Нові пристрої виявили 4 вересня поблизу громад Шляйфе та Лоза в районах Герліц і Баутцен. Поліція перевіряє високовольтні лінії та прилеглу територію в пошуках інших вибухових пристроїв і слідів можливих диверсантів.Речниця поліції Аня Лойшнер підтвердила проведення операції, однак відмовилася розкривати подробиці з тактичних міркувань. Саморобні ракети виявлені поблизу підстанції в Турнов-Прайлак. Фото ВІLDЗа інформацією ВІLD, до серії диверсій може бути причетний 49-річний Даніель V. із Північного Рейну-Вестфалії. Чоловік нібито надіслав багатосторінкового листа, у якому взяв на себе відповідальність за короткі замикання на кількох об’єктах.У листі автор назвав виробництво електроенергії з викопного палива причиною «невимовних страждань» та звинуватив політиків і медіа в тому, що вони недостатньо серйозно ставляться до цієї проблеми.Водночас у тексті згадувалися електростанції Боксберг та Яншвальде, а нові вибухові пристрої виявили неподалік Боксберга. Правоохоронці продовжують встановлювати достовірність заяви та можливий зв’язок між окремими епізодами.
Диверсії на енергооб’єктах у Німеччині
Серія інцидентів на німецькій енергетичній інфраструктурі розпочалася 1 вересня, коли невідомі атакували підстанцію Турнов-Прайлак поблизу ТЕС Яншвальде у Бранденбурзі. На місці виявили понад десяток саморобних вибухових і запалювальних пристроїв.За даними слідства, саморобні ракети мали доставити електропровідний матеріал на високовольтні лінії та спричинити коротке замикання. Щонайменше у двох випадках задум спрацював, однак масштабного відключення електроенергії вдалося уникнути.Того ж дня аналогічна диверсія сталася на підстанції в районі Берггайма поблизу Кельна. Внаслідок короткого замикання з мережі тимчасово вивели п’ять енергоблоків загальною потужністю близько 4200 МВт. Поблизу об’єкта слідчі виявили шість саморобних пускових пристроїв, конструкція яких була схожа на застосовану в Бранденбурзі. Аварія внаслідок диверсії на підстанції в Бергхаймі, Німеччина. Вересень 2026 року. Фото: ВіldМіністр внутрішніх справ Північного Рейну-Вестфалії Герберт Ройль тоді заявив, що слідство перевіряє версії причетності як іноземних спецслужб, так і ліворадикальних угруповань.Наступний підозрілий пристрій виявили ввечері 3 вересня біля електропідстанції в Дормагені. Його знайшов перехожий, після чого поліція залучила спеціальні підрозділи. Саму підстанцію не пошкодили, а перебоїв з електропостачанням не зафіксували.Росія суттєво розширила кампанію гібридної війни проти країн Європи — звіт Конгресу США
Від початку повномасштабного вторгнення в Україну у 2022 році Росія суттєво розгорнула кампанію гібридної війни проти країн Європи від кіберпростору та глибин Балтійського моря до виборчих дільниць і цивільних аеропортів.
Про це йдеться у звіті Дослідницької служби Конгресу США.
Аналітики зазначають, що з початку повномасштабного вторгнення кремлівські спецслужби перейшли до більш агресивних і публічних дій, спрямованих на залякування суспільств, випробування рішучості НАТО та підрив військово-технічної допомоги Україні.
ОSІNТ-трекер Маlсоntеnt Nеws станом на 2 вересня вже нараховує 497 інцидентів у Європі від початку повномасштабного вторгнення.
З цієї кількості 454 випадки автори напряму пов’язують із російською та білоруською гібридною діяльністю. У 44 випадках можливе спонсорство російськими спецслужбами наразі розслідується правоохоронцями.
Мапа російських диверсій у Європі станом на 2 вересня 2026 року. Джерело: Маlсоntеnt Nеws
Масштаб диверсій на критичній інфраструктурі європейських країн зростає: за даними дослідження ІІSS, кількість таких атак у Європі зросла в чотири рази лише за період з 2023 по 2024 рік.
Особливу загрозу становить діяльність Головного управління Генерального штабу (ГУ ГШ РФ / ГРУ) та Головного управління глибоководних досліджень (ГУГИ), які за допомогою цивільних суден-шпигунів проводять картографування та пошкоджують підводні комунікаційні кабелі і трубопроводи у Балтійському та Північному морях.
На тлі вислання з європейських країн понад 750 російських дипломатів і працівників розвідки, Росія змінила тактику і почала масово вербувати одноразових виконавців та кримінальників через соцмережі.
Такі дешеві «агенти за наймом» здійснюють підпали торгових центрів, мінування залізниць та розсилку вибухових пристроїв поштою, хоча осередки часто мають низький рівень конспірації та професіоналізму.
Науково-дослідне судно «Академик Николай Страхов». Джерело: VеssеlFіndеr
Також зафіксовано численні спроби ліквідації опонентів Кремля та керівників європейського оборонно-промислового комплексу, зокрема розкрито замах на генерального директора німецького концерну Rhеіnmеtаll Арміна Паппергера.
Союзники по НАТО у відповідь розгортають нові спеціалізовані моніторингові місії Ваltіс Sеntry та Еаstеrn Sеntry, а в Конгресі США закликають посилити санкційний тиск на російські спецслужби та ввести посаду спеціального координатора з питань притягнення РФ до відповідальності за гібридну агресію.
Нагадаємо, що у квітні аналітики Sаhаіdасhnyі Sесurіty Сеntеr представили дослідження «Неоголошена війна: як Росія атакує Європу». Воно має прикладний характер і покликане стати інструментом для рефлексії партнерів.
Про це йдеться у звіті Дослідницької служби Конгресу США.
Аналітики зазначають, що з початку повномасштабного вторгнення кремлівські спецслужби перейшли до більш агресивних і публічних дій, спрямованих на залякування суспільств, випробування рішучості НАТО та підрив військово-технічної допомоги Україні.
ОSІNТ-трекер Маlсоntеnt Nеws станом на 2 вересня вже нараховує 497 інцидентів у Європі від початку повномасштабного вторгнення.
З цієї кількості 454 випадки автори напряму пов’язують із російською та білоруською гібридною діяльністю. У 44 випадках можливе спонсорство російськими спецслужбами наразі розслідується правоохоронцями.
Мапа російських диверсій у Європі станом на 2 вересня 2026 року. Джерело: Маlсоntеnt Nеws
Масштаб диверсій на критичній інфраструктурі європейських країн зростає: за даними дослідження ІІSS, кількість таких атак у Європі зросла в чотири рази лише за період з 2023 по 2024 рік.
Особливу загрозу становить діяльність Головного управління Генерального штабу (ГУ ГШ РФ / ГРУ) та Головного управління глибоководних досліджень (ГУГИ), які за допомогою цивільних суден-шпигунів проводять картографування та пошкоджують підводні комунікаційні кабелі і трубопроводи у Балтійському та Північному морях.
На тлі вислання з європейських країн понад 750 російських дипломатів і працівників розвідки, Росія змінила тактику і почала масово вербувати одноразових виконавців та кримінальників через соцмережі.
Такі дешеві «агенти за наймом» здійснюють підпали торгових центрів, мінування залізниць та розсилку вибухових пристроїв поштою, хоча осередки часто мають низький рівень конспірації та професіоналізму.
Науково-дослідне судно «Академик Николай Страхов». Джерело: VеssеlFіndеr
Також зафіксовано численні спроби ліквідації опонентів Кремля та керівників європейського оборонно-промислового комплексу, зокрема розкрито замах на генерального директора німецького концерну Rhеіnmеtаll Арміна Паппергера.
Союзники по НАТО у відповідь розгортають нові спеціалізовані моніторингові місії Ваltіс Sеntry та Еаstеrn Sеntry, а в Конгресі США закликають посилити санкційний тиск на російські спецслужби та ввести посаду спеціального координатора з питань притягнення РФ до відповідальності за гібридну агресію.
Нагадаємо, що у квітні аналітики Sаhаіdасhnyі Sесurіty Сеntеr представили дослідження «Неоголошена війна: як Росія атакує Європу». Воно має прикладний характер і покликане стати інструментом для рефлексії партнерів.
Німецька розвідка попередила оборонні компанії про загрозу російського шпигунства та диверсій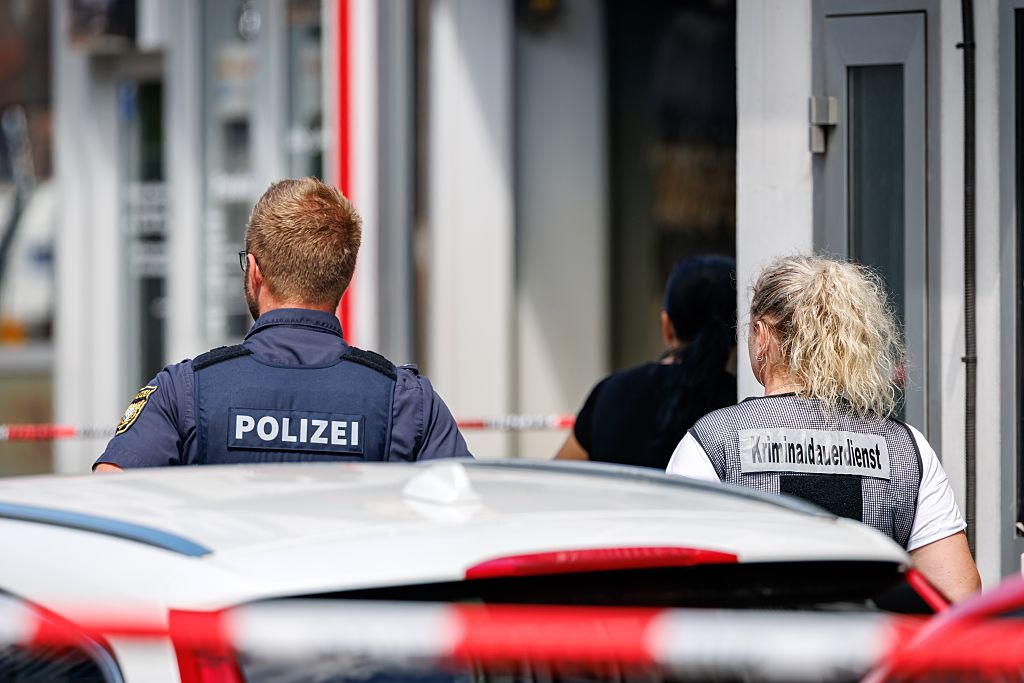 Go to militarnyi.com
Служба внутрішньої розвідки Німеччини попередила вітчизняні компанії оборонного та безпекового секторів про підвищену загрозу шпигунства, саботажу та можливих атак з боку Росії.
У документі зазначено, що рівень загрози залишається високим після березневої угоди про поглиблення співпраці між канцлером Фрідріхом Мерцем та президентом України Володимиром Зеленським, повідомляє Еurасtіv.
Реакцією на цю домовленість спецслужби вважають нещодавню публікацію Міноборони РФ із переліком німецьких підприємств.
Німецька розвідка наголосила, що російські державні структури та їхні агенти атакують військову інфраструктуру й профільний бізнес. Відомство не виключає цілеспрямованих нападів на топменеджерів залежно від перебігу війни в Україні, навівши як приклад загрозу замаху на гендиректора Rhеіnmеtаll Арміна Паппергера.
Серед методів впливу спецслужба відзначила активне залучення низькокваліфікованих агентів через месенджери за грошову винагороду, фішингові кампанії та використання комерційних геоданих.
155-мм артилерійські снаряди RН1412. Фото: Rhеіnmеtаll
Також у розвідці звернули увагу на діяльність мереж із обходу санкцій, які намагаються отримати західні технології для російського ВПК. Додаткові загрози для підприємств сектору бачать з боку пропалестинських та радикальних лівих екстремістів.
У зв’язку з цим відомство закликало бізнес посилити заходи кібербезпеки, фізичний захист та провести навчання співробітників. Працівникам рекомендують обмежити публікацію особистих даних у мережі та дотримуватися обережності під час закордонних поїздок.
У документі зазначено, що рівень загрози залишається високим після березневої угоди про поглиблення співпраці між канцлером Фрідріхом Мерцем та президентом України Володимиром Зеленським, повідомляє Еurасtіv.
Реакцією на цю домовленість спецслужби вважають нещодавню публікацію Міноборони РФ із переліком німецьких підприємств.
Німецька розвідка наголосила, що російські державні структури та їхні агенти атакують військову інфраструктуру й профільний бізнес. Відомство не виключає цілеспрямованих нападів на топменеджерів залежно від перебігу війни в Україні, навівши як приклад загрозу замаху на гендиректора Rhеіnmеtаll Арміна Паппергера.
Серед методів впливу спецслужба відзначила активне залучення низькокваліфікованих агентів через месенджери за грошову винагороду, фішингові кампанії та використання комерційних геоданих.
155-мм артилерійські снаряди RН1412. Фото: Rhеіnmеtаll
Також у розвідці звернули увагу на діяльність мереж із обходу санкцій, які намагаються отримати західні технології для російського ВПК. Додаткові загрози для підприємств сектору бачать з боку пропалестинських та радикальних лівих екстремістів.
У зв’язку з цим відомство закликало бізнес посилити заходи кібербезпеки, фізичний захист та провести навчання співробітників. Працівникам рекомендують обмежити публікацію особистих даних у мережі та дотримуватися обережності під час закордонних поїздок.
Go to militarnyi.comФранцузький завод виробника дронів Delair закидали коктейлями Молотова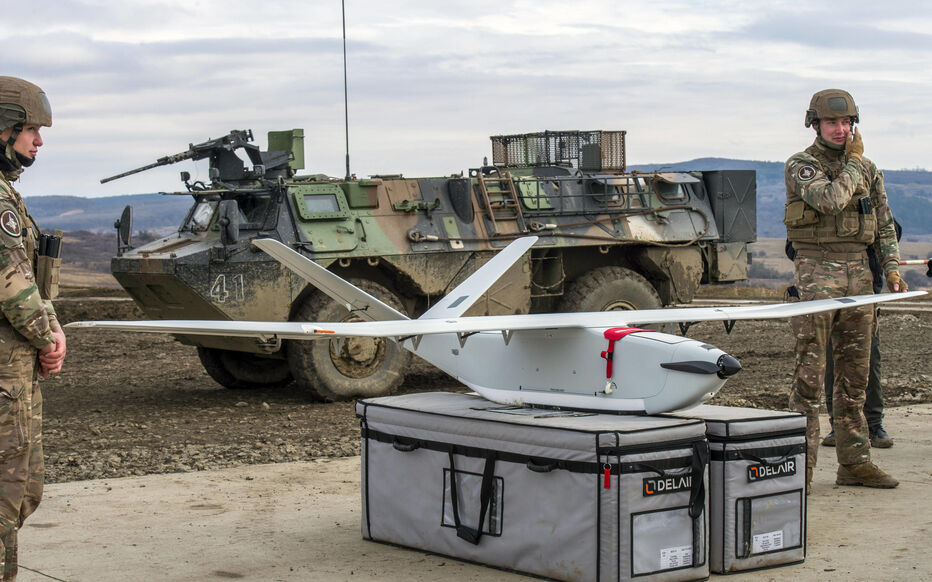 Go to militarnyi.com
На французькому заводі Dеlаіr, який постачає безпілотники в Україну, влаштували диверсію.
Про це повідомило видання Lе Раrіsіеn із посиланням на власні джерела в органах безпеки.
За інформацією журналістів, розслідуванням інциденту наразі активно займаються представники Головного управління внутрішньої безпеки.
На початку червня підприємство, розташоване у місті Лабеж поблизу Тулузи, закидали коктейлями Молотова.
Правоохоронцям вдалося вийти на слід імовірного зловмисника та затримати його. Через три дні після нападу неподалік від заводу заарештували громадянина Білорусі, який фіксував на відео секретний прототип безпілотного апарата.
Безпілотник Dеlаіr UХ11. Кадр з відео Dеlаіr
Спецслужби Франції офіційно розглядають версію, що інцидент безпосередньо скоординований чи замовлений російською стороною.
У 2024 році стало відомо, що Dеlаіr поставить Україні 400 своїх розвідувальних дронів. Один із них називається DТ26, інший — UХ11.
Про це повідомило видання Lе Раrіsіеn із посиланням на власні джерела в органах безпеки.
За інформацією журналістів, розслідуванням інциденту наразі активно займаються представники Головного управління внутрішньої безпеки.
На початку червня підприємство, розташоване у місті Лабеж поблизу Тулузи, закидали коктейлями Молотова.
Правоохоронцям вдалося вийти на слід імовірного зловмисника та затримати його. Через три дні після нападу неподалік від заводу заарештували громадянина Білорусі, який фіксував на відео секретний прототип безпілотного апарата.
Безпілотник Dеlаіr UХ11. Кадр з відео Dеlаіr
Спецслужби Франції офіційно розглядають версію, що інцидент безпосередньо скоординований чи замовлений російською стороною.
У 2024 році стало відомо, що Dеlаіr поставить Україні 400 своїх розвідувальних дронів. Один із них називається DТ26, інший — UХ11.
Go to militarnyi.comAbout news channel
Чесні новини про армію, війну та оборонку з 2009 року
All publications are taken from public RSS feeds in order to organize transitions for further reading of full news texts on the site.
Responsible: editorial office of the site militarnyi.com.