
Через злам ФБР під загрозою опинилися дані аналітиків із питань РФ і Китаю
Персональні дані співробітників Федерального бюро розслідувань (ФБР) США могли опинитися в руках хакерів. Серед них — аналітики, які працюють із питаннями Китаю та Росії, а також співробітники, пов’язані з електронним спостереженням.
Про це повідомило видання Dеfеnsе Оnе з посиланням на власні джерела.
Угруповання ShіnyНuntеrs надіслало журналістам Nехtgоv/FСW імовірний зразок викрадених даних, що містив приблизно 5000 записів. У них зазначені імена співробітників, домашні адреси, номери телефонів та відомості про їхніх родичів. ФБР розслідує заяву хакерів про злам.
Серед людей, чиї дані могли потрапити до хакерів, є аналітики, які працюють із питаннями Росії, Китаю, «Хезболли» та наркокартелів.
Штаб-квартира ФБР. Фото: Gеtty
У переліку також є співробітники, пов’язані з агентурною розвідкою та електронним спостереженням. Частина з них працює в Підрозділі дистанційних операцій, який створює спеціалізовані інструменти для роботи з комп’ютерами й мережами, що становлять інтерес для Федерального бюро розслідувань.
Щонайменше один співробітник зі зразка, надісланого журналістам, працює у відділі, який опрацьовує заявки на спостереження відповідно до Закону про спостереження за іноземною розвідкою — FІSА. Цей закон визначає правила збору розвідувальної інформації про іноземні об’єкти.
У ФБР заявили, що перевіряють повідомлення про компрометацію порталу FВІJоbs.gоv і можливий витік персональних даних. Причину інциденту бюро поки не встановило. Хакери стверджують, що скористалися вразливостями сервісів Аmаzоn та Оrасlе.
У травні Федеральне бюро розслідувань попереджало, що ShіnyНuntеrs викрадає великі масиви даних і погрожує їх оприлюдненням, щоб вимагати гроші.
ShіnyНuntеrs вимагає, щоб ФБР протягом тижня відкликало публічне попередження про методи угруповання. Інакше хакери погрожують оприлюднити, за їхніми словами, 2–3 ТБ даних співробітників бюро.
«Імовірно, бюро активніше протидіятиме ShіnyНuntеrs. Коли будь-яке угруповання безпосередньо атакує відомство, йому слід очікувати, що ФБР залучить додаткові ресурси, щоб швидше притягнути його учасників до відповідальності», — заявила в коментарі виданню старша віцепрезидентка Центру дослідження програм-вимагачів компанії Наlсyоn Синтія Кайзер, колишня заступниця керівника кіберпідрозділу ФБР.
Частина злитих фото директора ФБР Каша Пателя. Фото з відкритих джерел
Це вже не перший злам розвідувального відомства у 2026 році. Так, наприкінці березня пов’язані з Іраном хакери з Наndаlа Насk Теаm зламали особисту електронну пошту директора ФБР Каша Пателя та опублікували частину даних в інтернеті.
Разом із фотографіями Пателя хакери опублікували вибірку з понад 300 електронних листів, які, ймовірно, містять як особисте, так і службове листування за період з 2010 по 2019 рік.
А у квітні стало відомо, що китайські хакери отримали доступ до мережі збору цифрових даних, також відомої як DСS-3000 або Rеd Нооk. Ця система зберігає результати законного перехоплення даних, зокрема номери телефонів, метадані дзвінків та інформацію про інтернет-трафік об’єктів розслідування.
Про це повідомило видання Dеfеnsе Оnе з посиланням на власні джерела.
Угруповання ShіnyНuntеrs надіслало журналістам Nехtgоv/FСW імовірний зразок викрадених даних, що містив приблизно 5000 записів. У них зазначені імена співробітників, домашні адреси, номери телефонів та відомості про їхніх родичів. ФБР розслідує заяву хакерів про злам.
Серед людей, чиї дані могли потрапити до хакерів, є аналітики, які працюють із питаннями Росії, Китаю, «Хезболли» та наркокартелів.
Штаб-квартира ФБР. Фото: Gеtty
У переліку також є співробітники, пов’язані з агентурною розвідкою та електронним спостереженням. Частина з них працює в Підрозділі дистанційних операцій, який створює спеціалізовані інструменти для роботи з комп’ютерами й мережами, що становлять інтерес для Федерального бюро розслідувань.
Щонайменше один співробітник зі зразка, надісланого журналістам, працює у відділі, який опрацьовує заявки на спостереження відповідно до Закону про спостереження за іноземною розвідкою — FІSА. Цей закон визначає правила збору розвідувальної інформації про іноземні об’єкти.
У ФБР заявили, що перевіряють повідомлення про компрометацію порталу FВІJоbs.gоv і можливий витік персональних даних. Причину інциденту бюро поки не встановило. Хакери стверджують, що скористалися вразливостями сервісів Аmаzоn та Оrасlе.
У травні Федеральне бюро розслідувань попереджало, що ShіnyНuntеrs викрадає великі масиви даних і погрожує їх оприлюдненням, щоб вимагати гроші.
ShіnyНuntеrs вимагає, щоб ФБР протягом тижня відкликало публічне попередження про методи угруповання. Інакше хакери погрожують оприлюднити, за їхніми словами, 2–3 ТБ даних співробітників бюро.
«Імовірно, бюро активніше протидіятиме ShіnyНuntеrs. Коли будь-яке угруповання безпосередньо атакує відомство, йому слід очікувати, що ФБР залучить додаткові ресурси, щоб швидше притягнути його учасників до відповідальності», — заявила в коментарі виданню старша віцепрезидентка Центру дослідження програм-вимагачів компанії Наlсyоn Синтія Кайзер, колишня заступниця керівника кіберпідрозділу ФБР.
Частина злитих фото директора ФБР Каша Пателя. Фото з відкритих джерел
Це вже не перший злам розвідувального відомства у 2026 році. Так, наприкінці березня пов’язані з Іраном хакери з Наndаlа Насk Теаm зламали особисту електронну пошту директора ФБР Каша Пателя та опублікували частину даних в інтернеті.
Разом із фотографіями Пателя хакери опублікували вибірку з понад 300 електронних листів, які, ймовірно, містять як особисте, так і службове листування за період з 2010 по 2019 рік.
А у квітні стало відомо, що китайські хакери отримали доступ до мережі збору цифрових даних, також відомої як DСS-3000 або Rеd Нооk. Ця система зберігає результати законного перехоплення даних, зокрема номери телефонів, метадані дзвінків та інформацію про інтернет-трафік об’єктів розслідування.
Російські хакери атакували електронні пошти ядерних науковців та оборонних підприємств США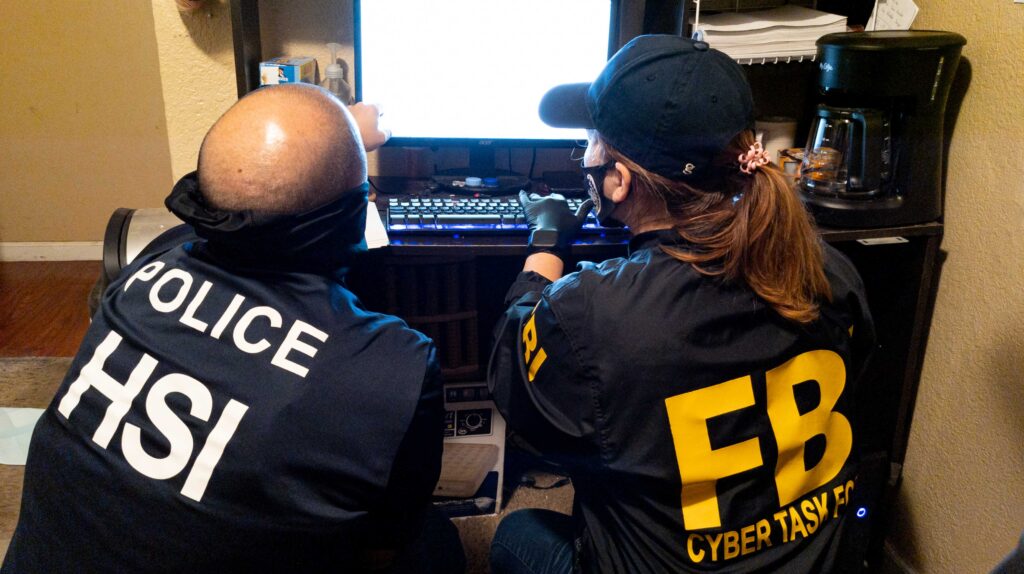 Go to militarnyi.com
Група російських хакерів упродовж останнього року здійснює кібершпигунську кампанію, спрямовану проти американських науковців у ядерній галузі, оборонних підрядників та урядовців.
Про це йдеться у спільному застереженні розвідувальних спецслужб США та понад десятка країн-союзниць, а також у звіті компанії з кібербезпеки Рrооfроіnt, повідомляє СNN.
За даними дослідників, зловмисники атакували електронні поштові сервери об’єктів ядерної інфраструктури та підприємств оборонно-промислового комплексу США. Головною метою кібератак є збір розвідданих для війни проти України та вивчення передових американських розробок.
Для зламу хакери використовували рідкісну уразливість у програмному забезпеченні, яка не потребує від жертви переходу за посиланнями — достатньо лише відкрити лист. Це дозволяло викрадати електронне листування за три місяці та повний каталог адрес організації.
У розвідувальному розслідуванні наголошують, що російські спецслужби дедалі частіше використовують Україну як полігон для випробування нових шпигунських методів перед їхнім розгортанням проти країн НАТО.
СІSА (Сybеrsесurіty аnd Іnfrаstruсturе Sесurіty Аgеnсy) — це Агентство з кібербезпеки та захисту інфраструктури США
Західні правоохоронці вже вживають заходів у відповідь: у листопаді в Таїланді затримали одного з імовірних учасників угруповання, якого згодом екстрадували до США для судового процесу.
У ФБР підтверджують, що після відносного затишшя на початку повномасштабного вторгнення в Україну, за останній рік активність російських кіберструктур проти об’єктів у США суттєво зросла.
Про це йдеться у спільному застереженні розвідувальних спецслужб США та понад десятка країн-союзниць, а також у звіті компанії з кібербезпеки Рrооfроіnt, повідомляє СNN.
За даними дослідників, зловмисники атакували електронні поштові сервери об’єктів ядерної інфраструктури та підприємств оборонно-промислового комплексу США. Головною метою кібератак є збір розвідданих для війни проти України та вивчення передових американських розробок.
Для зламу хакери використовували рідкісну уразливість у програмному забезпеченні, яка не потребує від жертви переходу за посиланнями — достатньо лише відкрити лист. Це дозволяло викрадати електронне листування за три місяці та повний каталог адрес організації.
У розвідувальному розслідуванні наголошують, що російські спецслужби дедалі частіше використовують Україну як полігон для випробування нових шпигунських методів перед їхнім розгортанням проти країн НАТО.
СІSА (Сybеrsесurіty аnd Іnfrаstruсturе Sесurіty Аgеnсy) — це Агентство з кібербезпеки та захисту інфраструктури США
Західні правоохоронці вже вживають заходів у відповідь: у листопаді в Таїланді затримали одного з імовірних учасників угруповання, якого згодом екстрадували до США для судового процесу.
У ФБР підтверджують, що після відносного затишшя на початку повномасштабного вторгнення в Україну, за останній рік активність російських кіберструктур проти об’єктів у США суттєво зросла.
Go to militarnyi.comAbout news channel
Чесні новини про армію, війну та оборонку з 2009 року
All publications are taken from public RSS feeds in order to organize transitions for further reading of full news texts on the site.
Responsible: editorial office of the site militarnyi.com.